Automatisk mærkning i Purview
Microsoft Purview kan nu mærke op til 500.000 eksisterende filer om dagen i SharePoint og OneDrive. Hvordan auto-labeling virker, hvad den lader være, hvad den kræver af licens, og hvorfor tallet sjældent er det, der bremser.
Kort fortalt#
Purview kan selv sætte en følsomhedsmærkat (sensitivity label) på filer ud fra, hvad der står i dem. Det kaldes auto-labeling. For filer, der allerede ligger i SharePoint og OneDrive, kan Purview nu mærke 500.000 filer pr. tenant om dagen i stedet for 100.000 (Microsoft). Men loftet er sjældent det, der bremser. Det er licensen, simuleringen og de gamle filer.
Ændringen kom på Roadmap i juli, se SharePoint Online i juli 2026. I september fulgte en større simuleringskapacitet.
Sådan virker det#
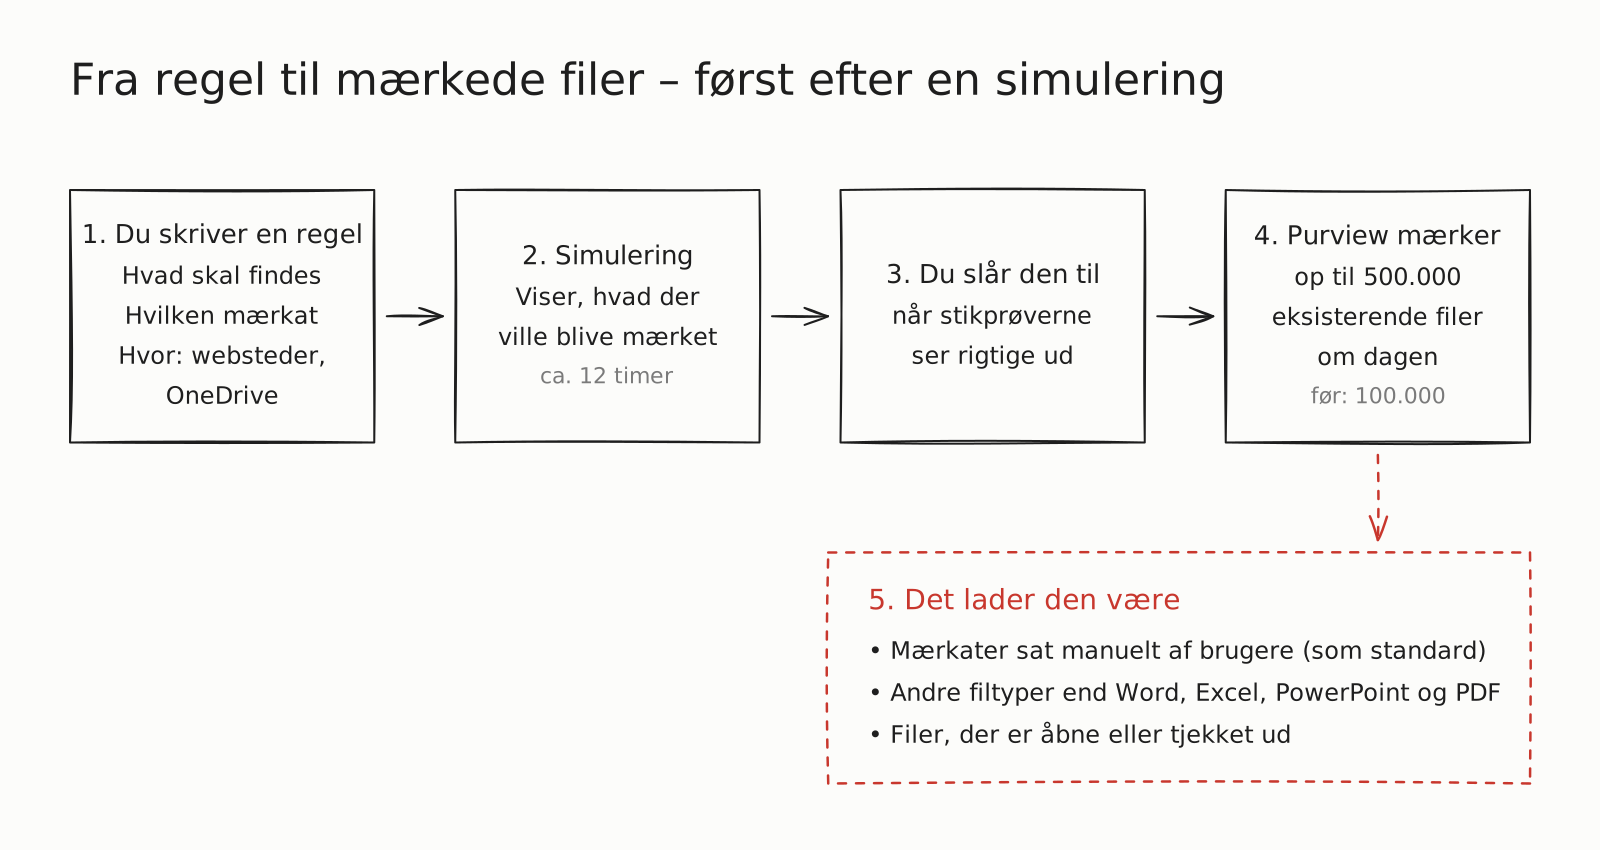
- Du skriver en regel, en auto-labeling-politik. Den siger, hvad Purview skal lede efter, hvilken mærkat filen skal have, og hvor der skal ledes. Reglen kan reagere på følsomme informationstyper (sensitive information types, fx CPR-numre) med et mindste antal forekomster og en præcision, på Exact Data Match, trainable classifiers, intern eller ekstern deling, filtypenavn, ord i filnavnet, dokumentegenskaber og filstørrelse. “Hvor” er op til 1.000 udvalgte websteder eller et adaptive scope: en liste over websteder, der vælges ud fra deres egenskaber, med op til 50.000 websteder.
- En simulering viser, hvad der ville blive mærket. Ingen filer ændres. Politikken kan hverken sætte eller fjerne mærkater, før den har kørt mindst én simulering. En simulering kan tage 12 timer, og en ny politik er låst i cirka 24 timer, mens den gøres klar. Tjek stikprøver, og stram antal forekomster og præcision: 500.000 forkerte mærkater om dagen er lige så lette som 500.000 rigtige.
- Du slår politikken til.
- Purview mærker op til 500.000 eksisterende filer om dagen. Loftet deles af alle politikker i tenanten. Modified og Modified By ændres ikke, hverken i simulering eller ved mærkning (Microsoft).
- Det lader den være. Kun Word (.docx), PowerPoint (.pptx), Excel (.xlsx) og PDF bliver mærket, og PDF kun når PDF-understøttelsen er slået til. Filer, der er åbne eller tjekket ud, mærkes ikke. Biblioteker, der kræver udtjekning, bliver derfor reelt ikke mærket, og det er ofte de dokumentstyrede biblioteker med det mest følsomme indhold. Vedhæftede filer på listeelementer og OneDrive-konti, der ikke længere hører til en bruger, mærkes heller ikke. En mærkat, der allerede sidder på filen, overskrives efter denne tabel:
| Eksisterende mærkat | Overskrives? |
|---|---|
| Sat manuelt, lavere prioritet | Nej, medmindre politikken er sat til det |
| Sat manuelt, højere prioritet | Nej |
| Sat automatisk eller som standard, lavere prioritet | Ja |
| Sat automatisk eller som standard, højere prioritet | Nej |
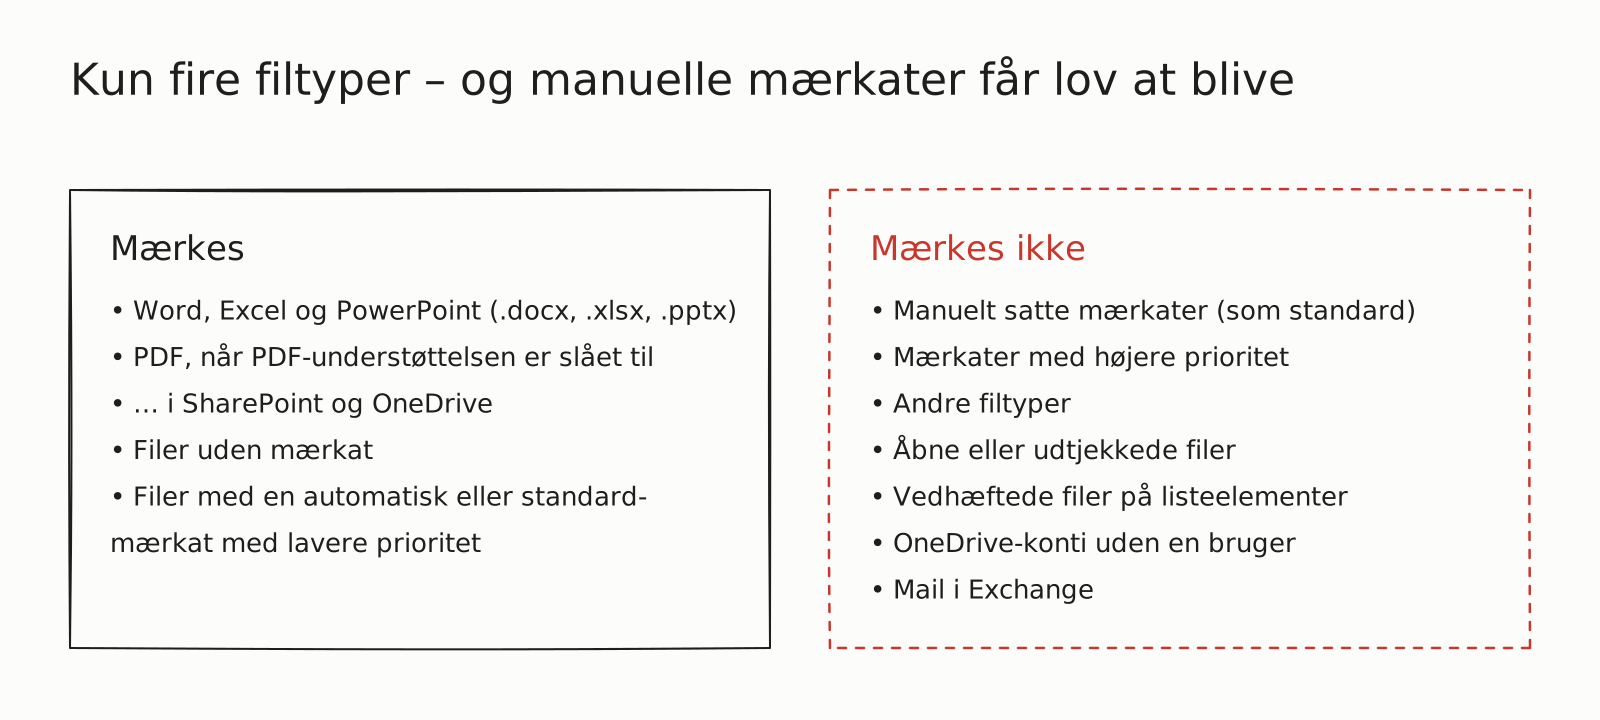
En politik efterlader aldrig en fil umærket, medmindre den er sat til at fjerne mærkater. Så kan den også fjerne manuelt satte mærkater og krypteringen med dem. En overordnet mærkat med undermærkater virker ikke: politikken kører, men mærker ingenting (Microsoft).
Klientside eller serviceside? Der er to mekanismer, og de blandes tit sammen. Klientsiden er en indstilling på selve mærkaten: Word, Excel, PowerPoint og Outlook foreslår eller sætter en mærkat, mens brugeren arbejder, og brugeren kan afvise den. Der er ingen simulering, ingen PDF, og den kan ikke fjerne en mærkat. Servicesiden er auto-labeling-politikken: den arbejder på filer i SharePoint og OneDrive og på mail i transit i Exchange, uden at brugeren er involveret, med simulering, PDF og mulighed for at fjerne mærkater. Det er servicesiden, de 500.000 handler om (Microsoft).
Hvad der er ændret#
- Loftet for eksisterende filer i SharePoint og OneDrive stiger fra 100.000 til 500.000 filer pr. tenant pr. dag. Det gælder automatisk for politikker, der allerede er slået til. Intet andet ændres: ingen nye betingelser, lokationer eller beskyttelse. Public preview gennem september, generel tilgængelighed gennem oktober 2026 (MC1461154, Roadmap 567890).
- En simulering kan rumme 20 millioner filer i stedet for 4 millioner. Adaptive scopes kan filtrere på
SiteTemplate, og der kommer et diagram over behandlede filer pr. dag de seneste 30 dage (MC1469958). - Exchange er ikke med. Det handler om filer, der ligger stille, ikke om mail.
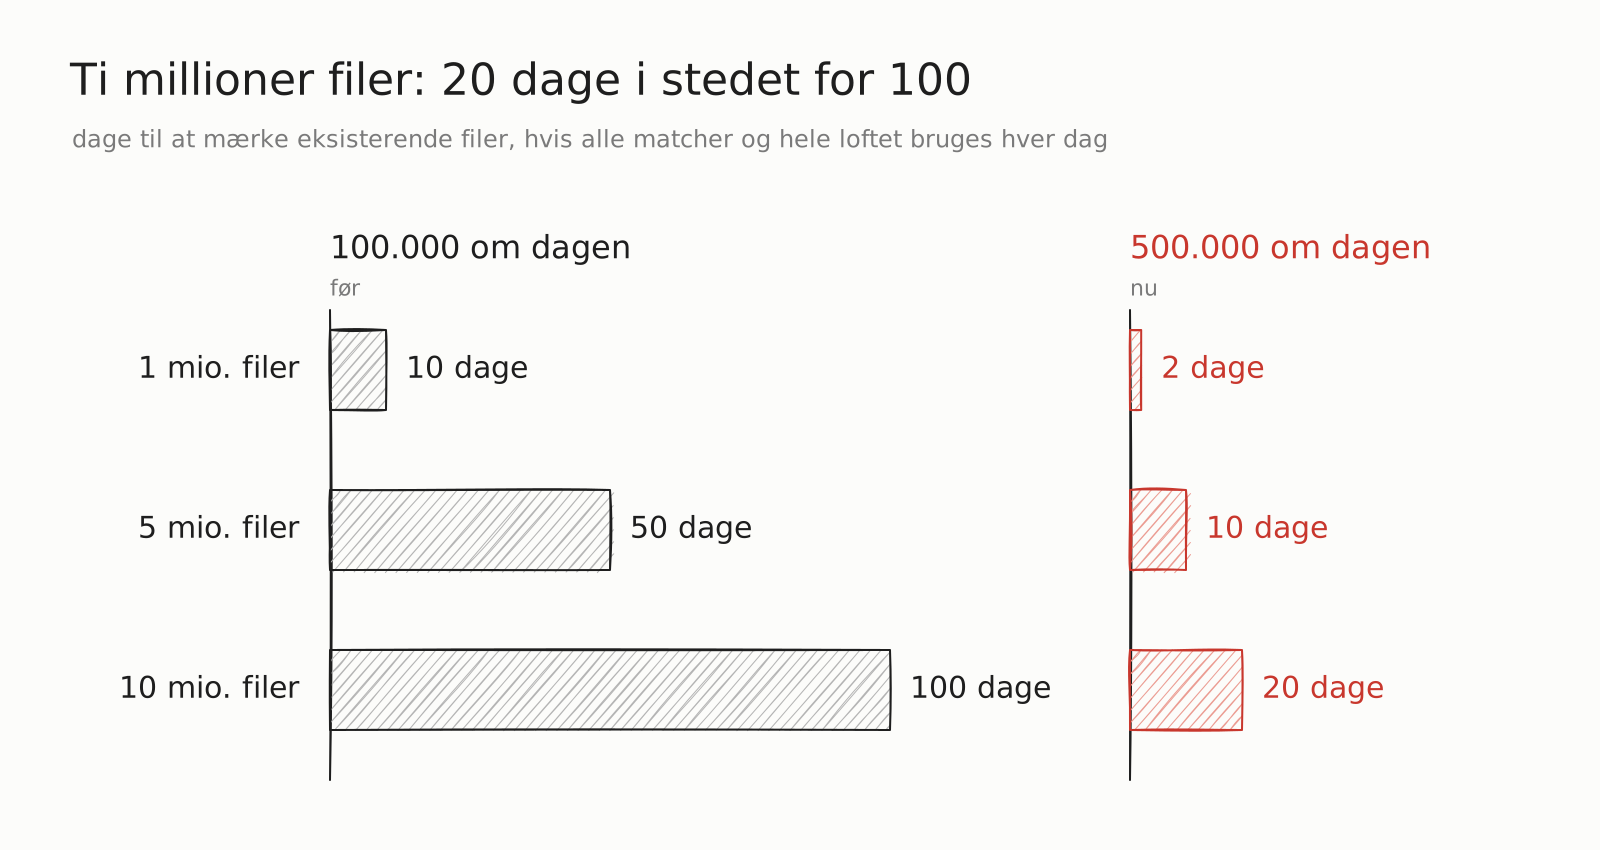
Hvis alle filer matcher og hele loftet bruges hver dag, tager 10 millioner filer 20 dage i stedet for 100, og 20 millioner 40 dage i stedet for 200. Det er teori. Kalenderen skal også rumme simuleringer på 12 timer eller mere, ofte flere runder, de 24 timers låsning, en eventuel on-demand classification først (se nedenfor) og søgeindekset: en fil vurderes først igen, når indekset har opfanget ændringen, og i store tenants kan det tage flere dage (Microsoft). For de store samlinger var simuleringen i øvrigt den hårde grænse. Matcher en politik mere end 20 millioner filer, kan den ikke slås til og skal indsnævres, og med de gamle 4 millioner kunne en politik på 10 millioner filer slet ikke slås til. Loftet gælder kun simuleringen, ikke den aktive politik.
Hvad det kræver#
Licens. Microsofts servicebeskrivelse er facit (Microsoft):
| Plan | Automatisk mærkning |
|---|---|
| Microsoft 365 E5/A5/G5, Microsoft Purview Suite, Microsoft 365 E5 Information Protection and Governance, Office 365 E5/A5/G5 | Klientside og serviceside |
| Enterprise Mobility + Security E5/A5/G5 | Kun klientside |
| Microsoft 365 E3 og Business Premium | Kun manuel mærkning, ingen auto-labeling-politik |
Administratoren, der opretter politikkerne, skal også have en licens. Learn nævner Azure Information Protection Premium P2 som licens til begge mekanismer, mens servicebeskrivelsen kun giver EMS E5 klientsiden. Learn peger selv på servicebeskrivelsen som den gældende. Selve auto-labeling afregnes ikke efter forbrug, men on-demand classification gør. Et stort, gammelt arkiv kan altså koste E5-niveau plus en regning pr. fil (Microsoft).
Indstillinger og roller. Følsomhedsmærkater skal være slået til for Office-filer i SharePoint og OneDrive. Ellers mærker politikken intet, og portalen viser ingen fejl. Audit skal være slået til. For at se indholdet i simuleringens forhåndsvisning skal man have rollen Data Classification Content Viewer, som en global administrator ikke har som standard. For at slå politikken til kræves Compliance Administrator eller Compliance Data Administrator (Microsoft).
Sådan sætter du det op#
I Purview-portalen: Solutions → Information Protection → Policies → Auto-labeling policies → Create auto-labeling policy. Vises Auto-labeling ikke, findes funktionen ikke i tenantens region (Microsoft).
I PowerShell: Security & Compliance PowerShell er den eneste vej til et adaptive scope (-SharePointAdaptiveScopes). For at starte en simulering herfra skal forbindelsen åbnes med -EnableSearchOnlySession (Microsoft, Microsoft). Navne, scope og GUID er eksempler. Ikke kørt:
 1# Forudsætning: følsomhedsmærkater for filer i SharePoint og OneDrive
 2Connect-SPOService -Url "https://contoso-admin.sharepoint.com"
 3Set-SPOTenant -EnableAIPIntegration $true
 4
 5# Politik i simulering, rettet mod et adaptive scope
 6Connect-IPPSSession -EnableSearchOnlySession -UserPrincipalName admin@contoso.dk
 7New-AutoSensitivityLabelPolicy -Name "Fortroligt-CPR" -SharePointAdaptiveScopes "Alle-teamsites" -ApplySensitivityLabel "Fortroligt" -Mode TestWithoutNotifications
 8
 9# Regel: mindst 10 forekomster af en følsom informationstype
10New-AutoSensitivityLabelRule -Policy "Fortroligt-CPR" -Name "CPR-10plus" -ContentContainsSensitiveInformation @{"name"="<SIT-GUID>";"mincount"="10"} -Workload SharePoint
-Mode kan være Enable, Disable, TestWithNotifications eller TestWithoutNotifications.
Det der driller#
- Gamle filer bliver ikke set. En politik ser kun indhold, der er oprettet eller ændret, efter den valgte følsomme informationstype blev oprettet eller ændret. Det gælder alle egne typer og nye indbyggede. Gamle, uændrede filer skal først igennem en on-demand classification, en engangsscanning. Den afregnes pr. klassificeret fil, kan dække op til 150.000 lokationer og 100 millioner filer pr. scanning og tager som standard kun filer fra det seneste år med (Microsoft, Microsoft).
- Hvad tæller med? Message Center taler om daglig behandlingskapacitet, Learn om automatisk mærkede filer. Det tyder på, at det er de mærkede filer, der tælles, ikke dem, der vurderes, men Microsoft siger det ikke klart (MC1461154, Microsoft). Simuleringen viser desuden én politik ad gangen, så konflikter mellem politikker afgøres først, når de kører.
- Tro på portalen, ikke på Learn. Samme Learn-side skriver 500.000 og 20 millioner i afsnittet om grænser, men stadig 100.000 om dagen i afsnittene om overvågning. Udrulningen er først færdig i slutningen af oktober, så din tenant kan godt ligge på 100.000 endnu. Fremdriften opdateres kun hver 48. time (Microsoft).
- Kryptering. Krypterer mærkaten, skal den bruge Assign permissions now med adgang, der aldrig udløber, og Rights Management-ejeren bliver den, der sidst ændrede filen (Microsoft). Skal Copilot kunne bruge indholdet, skal brugeren have både EXTRACT og VIEW (Microsoft). Begynd med mærkater uden kryptering.